Ürün Özellikleri

CyVIDRA’nın
Teknik Özellikleri

SIEM'in gördüğünü, SOAR'ın yaptığını, bir SOC ekibinin düşündüğünü tek bir akılda toplar. Ama hiçbiri değildir. CyVIDRA'nın her yeteneği tek bir zincirin halkasıdır — ve zincirin ortasında siz varsınız.

Ürün turu

CyVIDRA’yı iş başında görün

Kuralların oluşturulmasından olay incelemeye, entegrasyonlardan uyum raporlarına kadar CyVIDRA arayüzünü 3 dakikada keşfedin.

3 dk 9 sn · Türkçe arayüz · Sessiz, gerçek ekran görüntülerinden kurgulanmış tur. Türkçe ve İngilizce açıklama altyazıları oynatıcıdan açılabilir.

Videoyu indir (MP4, yaklaşık 45 MB)
Videonun metin özeti
  1. CyVIDRA ürün ve entegrasyon turu. Gerçek ekran görüntülerinden kurgulanmış sessiz tanıtım.
  2. Tüm olaylar: oturum, hesap, sistem ve uygulama olayları; önem derecesi ve dönem görünümü.
  3. USB ve cihazlar: USB bellek takılma olayları, zaman, makine ve önem filtreleri.
  4. Alarmlar: kritik ve açık vakalar; bilgisayar, önem, zaman ve saldırgan görünümleri.
  5. Alarm inceleme: hedef, kaynak ve tekrarlar; inceleme, kapatma ve yanlış alarm seçenekleri.
  6. Event Horizon: ihtiyacınız kadar özel kural; kullanıcı, grup, OU, IP ve ağ koşulları.
  7. Kural ayrıntıları: zaman aralığı, istisnalar ve eylemler; simülasyon, onaylı veya otomatik uygulama.
  8. Müdahale: onay bekleyen öneriler, IP engelleme, hesap devre dışı bırakma ve işlem geçmişi.
  9. Hibrit müdahale: senaryoya göre çalışma modu, süreli IP engeli, işlem sınırları ve koruma listeleri.
  10. Dosya sunucusu: dosya yolu ve işlem ayrıntıları; ekleme, yazma, silme, adlandırma ve yetki değişiklikleri.
  11. Tehdit istihbaratı: IP, ağ ve alan adı göstergelerinin olay kayıtlarıyla eşleştirilmesi.
  12. Cihaz bağlantıları: bağlı, keşfedilen, sorunlu ve log gönderen cihazlar; ürün, yöntem ve son veri bilgisi.
  13. Entegrasyonlar: WMI/WinRM, Agent, SNMP, SSH, VMware ESXi/vCenter ve REST API yöntemleri.
  14. API bağlantıları: token, API anahtarı, Basic ve OAuth2; bazı bağlayıcılar saha doğrulaması gerektirir.
  15. KVKK: teknik kontroller, durum, kanıt ve öneriler; PDF ve CSV çıktısı.
  16. ISO/IEC 27001:2022: teknik kontrollerle kayıt eşleştirmesi. Rapor sertifika veya denetim yerine geçmez.
  17. Siber sigorta: teknik ön değerlendirmeyi kayıtlarla destekler; başvurunun kabulü garanti edilmez.
  18. Toplama ayarları: oturum güvenliği, hesap değişiklikleri, dosya izinleri, fidye belirtileri ve yedekler.
  19. Alıcı ayarları: Syslog UDP/TCP, SNMP trap, kaynak kabul listeleri ve kayıt sayaçları.
  20. Alarm ayarları: konuya göre gruplar, eşikler ve önem seçenekleri.
  21. CyVIDRA. Akıl makinede. Son söz sizde. cyvidra.com.
CyVIDRA

Ürün ekranlarına yakından bakın.

Size ait kurallar, dosya hareketlerinin izi ve bağlamla çalışan müdahale. CyVIDRA’nın yaklaşımını gerçek ürün ekranları üzerinden inceleyin.

CyVIDRA Event Horizon

İstediğiniz sayıda kural.
Size ait bir savunma mantığı.

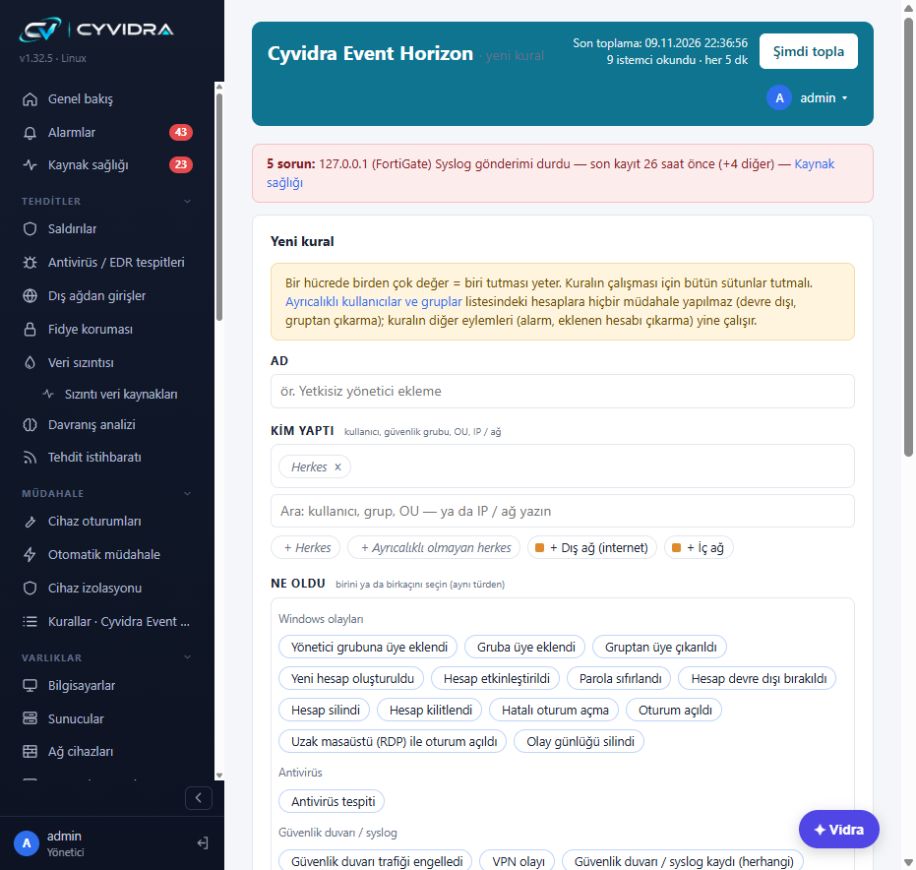
Kurumunuzun işleyişine göre istediğiniz sayıda özel kural tanımlayın. Kim yaptı, ne oldu, nerede gerçekleşti, hangi istisnalar geçerli ve ne yapılsın? Event Horizon bu soruları aynı kuralda birleştirir.

  • Kullanıcı, güvenlik grubu, OU, IP veya ağ ile koşulları belirleyin.
  • Olay türlerini, tekrar sayısını ve zaman aralığını birlikte değerlendirin.
  • Alarm, e-posta, hesap devre dışı bırakma, gruptan çıkarma ve IP engelleme eylemlerini senaryonuza göre seçin.
  • Önce simülasyonda deneyin; ardından onaylı veya otomatik çalışma biçimini belirleyin.
CyVIDRA Event Horizon özel kural oluşturma ekranı; kim yaptı ve ne oldu koşulları
Gerçek ürün ekranı · Türkçe arayüz · Büyütmek için görsele tıklayın.
Dosya Sunucusu

Dosya değişikliğinin
arkasındaki izi görün.

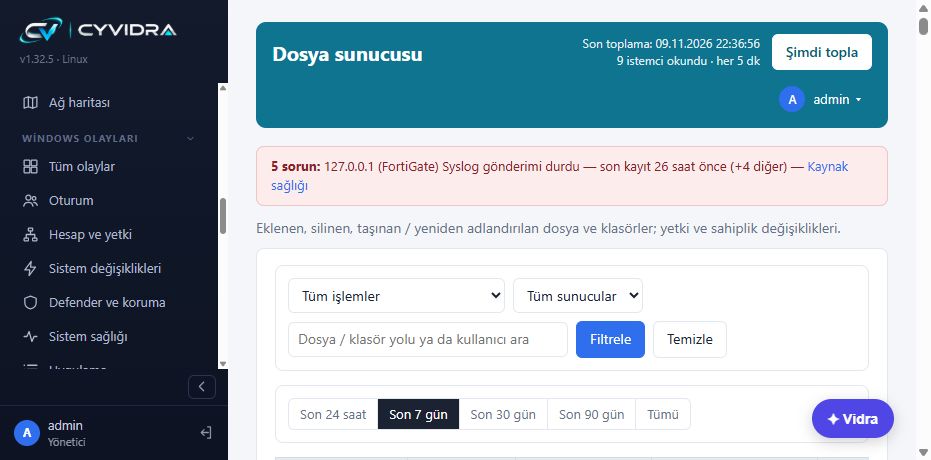
Eklenen, yazılan, silinen, taşınan veya yeniden adlandırılan dosya ve klasörleri; yetki ve sahiplik değişiklikleriyle birlikte inceleyin.

  • İşlemleri sunucu, kullanıcı veya dosya yolu üzerinden filtreleyin.
  • Kimin, ne zaman, hangi dosya veya klasörde işlem yaptığını kayıtlardan izleyin.
  • İzlenecek klasörler ve dosya sistemi denetimi kurulum sırasında tanımlanır.
CyVIDRA Dosya Sunucusu ekranında işlem, sunucu ve dosya yolu filtreleri
Gerçek ürün ekranı · Türkçe arayüz · Büyütmek için görsele tıklayın.
Tehdit İstihbaratı

Dışarıdaki bilgiyi
ağınızdaki izle buluşturun.

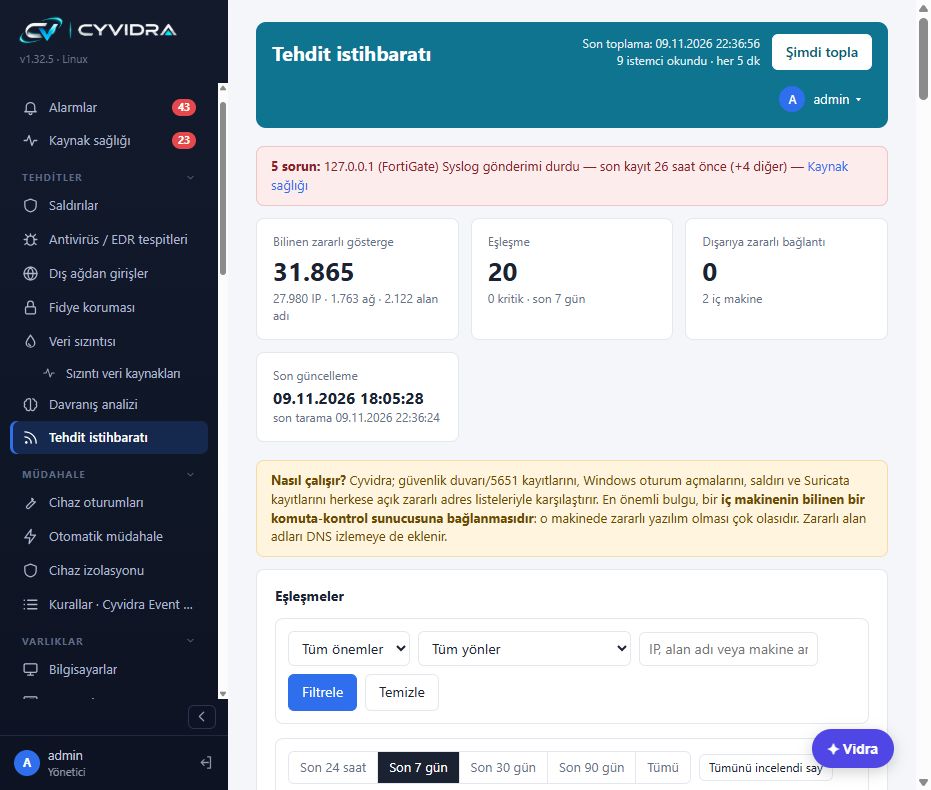
IP, ağ ve alan adı göstergelerini güvenlik duvarı, Windows oturum açma, saldırı ve Suricata kayıtlarıyla eşleştirin. Gelen trafik ile içeriden dışarıya bağlantıyı ayrı bağlamlarda değerlendirin.

  • Gösterge türünü, eşleşme yönünü, kaynağı ve önem derecesini birlikte inceleyin.
  • Hazır kaynaklar yanında kendi tehdit listelerinizi ve kurum içi kaynaklarınızı tanımlayın.
  • Zararlı alan adı göstergelerini DNS izlemeyle ilişkilendirin.
CyVIDRA tehdit istihbaratı özet göstergeleri ve eşleşme filtreleri
Gerçek ürün ekranı · Türkçe arayüz · Büyütmek için görsele tıklayın.
Otomatik ve Hibrit Müdahale

Hızın nerede, onayın nerede
gerektiğini siz belirleyin.

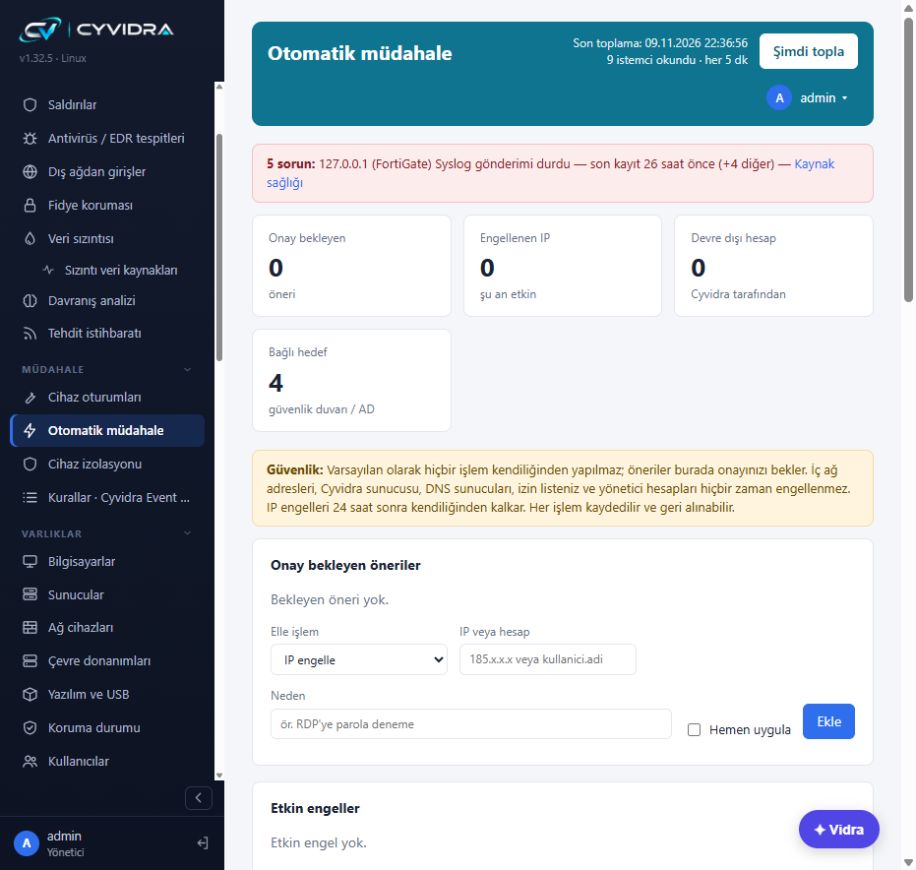
Bazı senaryolar otomatik çalışsın, bazıları onayınızı beklesin. Hibrit müdahalede çalışma biçimini kural bazında seçerek otomasyonu insan kararıyla aynı akışta buluşturun.

  • Simülasyon, onaylı ve otomatik seçeneklerini senaryoya göre belirleyin.
  • IP engelleme ve hesap devre dışı bırakma işlemlerini tanımlı hedefler üzerinden yönetin.
  • Koruma listeleri, işlem sınırları ve süreli IP engelleriyle müdahalenin çerçevesini çizin.
  • İşlem geçmişini inceleyin ve desteklenen müdahaleleri geri alın.
CyVIDRA müdahale ekranında onay bekleyen öneriler ve etkin engeller
Gerçek ürün ekranı · Türkçe arayüz · Büyütmek için görsele tıklayın.

Görseller belirli bir andaki arayüzü gösterir; sayaçlar ürün kapasitesi veya tespit başarısı iddiası değildir. Kurum, kişi ve dosya kayıtları kadraj dışında tutulmuştur.

01
Görür

Ağınızda olan hiçbir şey sessiz kalmaz.

CyVIDRA kaynağı ne olursa olsun izi toplar: ajanla ya da ajansız, iterek ya da çekerek, bağlantı kopsa bile.

Her cihaz bir gözcü

Envanter bir zafiyet listesi değil, erken uyarı ağıdır.

CyVIDRA yalnız güvenlik ürünlerini değil, ağdaki her cihazı ve yazılımı dinler: yazıcı, IP telefon, kamera, UPS, switch, yedekleme, hipervizör, iş uygulamaları. Her birinin normali ayrı ayrı öğrenilir. Alışılmadık saatte trafik, ilk kez görülen bir hedef, yeni açılan bir port ya da beklenmedik bir giriş denemesi saldırının erken işareti olarak korelasyona girer. Saldırgan çoğu zaman güvenlik ürünlerine ulaşmadan önce sıradan bir cihazda iz bırakır; CyVIDRA o izi okur ve savunmaya zaman kazandırır.

Windows

Üç yoldan Windows olayları

Hafif CyVIDRA Agent, ajansız uzaktan okuma ya da Windows'un kendi olay iletimi (WEF). Oturum, hesap, yetki, servis, zamanlanmış görev, günlük silme, USB — makine başına doğru yol seçilir.

Ağ

Syslog, SNMP ve canlı paket

UDP/TCP 514, CEF, SNMP v1–v3 trap. Marka tanınır, kayıt türü ayrıştırılır; tanınmayan cihaz bile kaybolmaz.

Güvenlik duvarı

Trafik, VPN ve IDS / IPS

FortiGate, pfSense / OPNsense ve benzerleri: iletilen trafik, VPN oturumları, saldırı imzaları; Suricata kayıtları kendi sekmesinde.

Kimlik

Active Directory

Kerberos girişleri, hesap ve grup değişiklikleri, kilitlenmeler, ilke değişiklikleri — etki alanının tamamı tek akışta.

Ağ hizmetleri

DNS, DHCP, ARP ve MAC

Kim hangi adresi aldı, hangi alan adını sordu, hangi porta bağlandı. İsterseniz DHCP ve DNS sunucusunu CyVIDRA'nın kendisi çalıştırır.

Sanallaştırma

Hipervizör ve sunucular

VMware ESXi / vCenter API'si: sanal makine envanteri, giriş denemeleri, kilitleme modu, silinen ya da kapatılan makineler. iDRAC / iLO donanım sağlığı.

Bulut

Microsoft 365

Oturumlar, posta kuralları, paylaşımlar ve yönetici işlemleri; buluttaki iz, şirket içindekiyle aynı zincire bağlanır.

Uç nokta

Antivirüs ve EDR

Defender, Kaspersky, ESET ve diğerlerinin tespitleri ve koruma durumu. Her makinede kim koruyor, kim korumasız, kimden log gelmiyor — tek sayıda.

Envanter

Ağ haritası ve envanter

Ağdaki her cihaz bulunur ve sınıflanır: istemci, sunucu, ağ cihazı, yazıcı, kamera. Donanım, kurulu yazılım ve USB geçmişi makine başına. Çok bacaklı cihazlar tek kayıt.

Dosya

Dosya sunucusu ve paylaşımlar

Eklenen, değişen, silinen dosya ve klasörler; izin ve paylaşım değişiklikleri — kim, hangi bilgisayardan.

Hiçbir şeyi kaybetmez

Sensör ve çevrimdışı tampon

Şubedeki sensör logları ham hâliyle saklar. Bağlantı koparsa toplamaya devam eder; hat gelince eksikleri sırasıyla, mühürlü olarak merkeze teslim eder.

Kendini izler

Kaynak sağlığı

Susan cihaz, duran agent, değişen antivirüs, reddedilen parola — CyVIDRA kör noktasını kendisi fark eder ve söyler.
02
Anlar

Bir iz, başka bir izle anlam kazanır.

CyVIDRA olayları ayrı ayrı değil, birlikte okur. Gürültüyü kendi ayıklar; bir IP adresinin arkasındaki kişiyi bulur.

Kişi

Ajansız kullanıcı katmanı

Her logda IP'nin yanında kişi: ad, departman, yöneticisi. Etki alanı girişleri, açık oturumlar ve dizin bilgisi birleştirilir; ek ajan ya da ek ürün gerekmez.

Zincir

Kim, kime, ne yaptı — hangi bilgisayardan

Bir hesap yönetici grubuna eklendiğinde işlemi yapan kişi, oturum zinciri ve uzak masaüstünün kaynağı tek satırda.

Sessizlik

Kendini düzelten alarm motoru

Her kaynağın normal susma süresini öğrenir; antivirüs değişimini "servis durdu" sanmaz; bir kesintiyi tek vaka sayar, düzelince kapatır. Emin olamadığında bir kez sorar.

Sızıntı

Çapraz kaynaklı veri sızıntısı

Hacmi makineden, hedefi ağdan alır; tek kaynağa güvenmez. Parçalara bölünmüş yüklemeyi tek bulgu yapar; yalnız internete çıkan veriyi sızıntı sayar.

Kör nokta

Saymayan cihazı bile yakalar

Güvenlik duvarı baytı eksik sayıyorsa CyVIDRA bunu fark eder, söyler ve oturum örüntüsünden sızıntıyı yine yakalar.

Fidye

Fidye yazılımı belirtileri

Gölge kopya silme, yedek ve güvenlik servislerinin durdurulması, toplu dosya değişimi ve tuzak dosyaya dokunma — dakikalar içinde zincir olarak.

Davranış

Olağandışı davranış

Hiç bağlanmadığı makineye bağlanan hesap, alışılmadık saatte giriş, yeni ülkeden oturum. Kişinin normali öğrenilir, sapma anlatılır.

Gürültü

"Ben yaptım"

Güncelleme, sistem hesabı ve tarama gürültüsü ayıklanır. Kişi kendi işlemini onaylar; aynı kişi, işlem ve kaynak bir daha alarm üretmez.

Kurcalama

Gözlem modu

Güvenlik ürünü servisi durduğunda 30 dakika gözler: güncelleme mi, kurcalama mı — ayırt eder, vakayı durumuyla açar.

İstihbarat

Tehdit istihbaratı ve konum

Bilinen zararlı adresler, kullanıldığı ülke ile kayıtlı olduğu kurum yan yana; aradaki farkı açıklar.

Zafiyet

Envanterden zafiyet

Kurulu yazılım envanteri bilinen açıklarla eşleşir; şu an aktif olarak sömürülenler öne çıkar. Ek tarayıcı gerekmez. Dışarıdan görünen saldırı yüzeyi ayrıca izlenir.

Denetim

AD ve güvenlik duvarı denetimi

Etki alanının güvenlik puanı ve bulguları; güvenlik duvarında gereksiz açık kurallar. Her bulgunun yanında neden önemli olduğu ve nasıl düzeltileceği.

03
Hazırlar · Vidra

Ne olduğunu anlatır, ne yapılacağını hazırlar.

Vidra, CyVIDRA'nın yapay zekâ danışmanıdır. Bilir, hazırlar, sorar. Komuta etmez.

Kanıtlı

Her iddiası bir kayda dayanır

Vidra'nın söylediği her şey CyVIDRA'daki bir kayda bağlanır; kaynağı olmayan çıkarım "varsayım" diye işaretlenir.

Maskeli

İç bilgi dışarı çıkmaz

Kullanıcı adları, iç adresler, parolalar ve kişisel veriler yapay zekâya gitmeden maskelenir. Neyin gideceğini önceden görürsünüz.

Vidra · Teşhis

Sorunu çözene kadar

Anlat → teşhis → incele → değerlendir → çöz → doğrula. Ortamı zaten bildiği için size sürüm sormaz; tek bir doğru adımla ilerler. Doğrulanmayan sorun çözüldü sayılmaz.

Cihazın dili

Markaya göre komut

Aynı engel FortiGate'te bir, pfSense'te başka yazılır. Vidra komutu cihazınızın diliyle hazırlar; etkisi ve geri alma yolu yanında.

Sade dil

Olayı hikâye olarak anlatır

Yüz satır log yerine üç cümle: ne oldu, kim yaptı, ne önerilir. Sorunuzu tablodaki bir satırı seçerek sorarsınız.

Hafıza

Çözümü unutmaz

Doğrulanmış her çözüm onayınızla bilgi tabanına girer. Aynı sorun bir daha geldiğinde Vidra nereden başlayacağını bilir.

04
Size sorar

Zincirin ortasında siz varsınız.

CyVIDRA hiçbir müdahaleyi sizi atlayarak yapmaz. Ne zaman soracağını, kime soracağını ve neyi asla yapmayacağını siz belirlersiniz.

Tek tık

Onay, alarmın yanında

Panelden ya da telefondan: hazırlanan eylem, etkisi ve geri alma yolu tek ekranda. Onayla ya da bekle.

Dört göz

Kritik işlemde ikinci onay

Hesap kapatma, toplu engel gibi kritik eylemler ikinci bir kişinin onayını bekler — e-posta ya da üst yönetici.

Simülasyon

"Müdahale etseydi ne olurdu?"

CyVIDRA önce gölgede çalışır: gerçek trafiğe dokunmadan neyi engelleyeceğini gösterir. Yanlışları işaretlersiniz, kural kendini düzeltir; güvenince devreye alırsınız.

Event Horizon

Hayal ettiğiniz her kural

CyVIDRA Event Horizon kural setiyle ürünün yaptığı her şey kuraldan yapılabilir: her kaynak, her alan, her eylem. Hiçbir olay kurallarınızdan kaçamaz.

Öğrenen şablon

Kurumunuzun alışkanlıkları

Simülasyon süresince "yedek sunucusu gece 02:00'de çok veri gönderir" gibi alışkanlıklar açıklanabilir biçimde öğrenilir ve size ait bir şablona dönüşür.

Sınırlar

Koruma listeleri ve istisnalar

Yönetim adresleri, kritik sunucular ve hesaplar asla engellenmez. Düşük riskte tek tık istisna; kesin zararlıda istisna yalnız onayla.

05
Uygular

Karar sizin. Hız CyVIDRA'nın.

Arayüz açmadan, VPN kurmadan, komut hatırlamadan. CyVIDRA uygular, sonucu doğrular, her adımı kayda geçirir.

Engelle

Güvenlik duvarında IP engeli

Süreli ya da kalıcı; süresi dolan engel kendiliğinden kalkar. Koruma listesindeki adresler asla engellenmez.

Kapat

Active Directory hesabı

Ele geçirilen hesabı saniyeler içinde devre dışı bırakın; olay geçince tek tıkla geri açın.

Yalıt

Makineyi ağdan ayırma

Şüpheli makine yalnız CyVIDRA ile konuşabilecek şekilde yalıtılır; inceleme sürer, yayılma durur.

Mevcut AV

Antivirüsünüz müdahale aracına dönüşür

Yeni ajan kurmadan, zaten kullandığınız antivirüsün konsoluyla tara, karantinaya al, yalıt. Yatırımınız boşa gitmez.

Yerleşik koruma

Defender yönetimi ve YARA

Antivirüsü olmayan makinede Windows'un kendi Defender'ı CyVIDRA'dan yönetilir; üstüne fidye ve saldırı araçlarına karşı hedefli YARA kuralları.

Doğrudan

Panelden PowerShell ve SSH

Sunucuya, ağ cihazına, Linux makinesine panelden bağlanın. Parolalar kasada kalır, kimse görmez; her oturum ve her komut kayıtlıdır.

06
Hatırlar

Hiçbir şeyi kaybetmez. Her şeyi kanıtlar.

Canlı ekranlar yalnız şu an süren sorunları gösterir; geri kalan her şey sakin ve eksiksiz biçimde saklanır.

5651

Mühürlü kayıt

Günlük özetler bir zincirle mühürlenir; kayıtların sonradan değiştirilmediği ya da silinmediği doğrulanabilir. Saklama süresi yasaya göre.

Arşiv

Ekran temiz, kayıt eksiksiz

Kendiliğinden düzelen, kapatılan, yanlış alarm denen ya da gürültü sayılan her olay kategorisiyle arşive iner. Tespit motoru arşivi görmeye devam eder.

Uyum

Kontrol → kanıt

KVKK, ISO 27001 Ek A ve siber sigorta denetimlerinde her kontrolün kanıtı tek ekranda; rapor olarak dışa aktarılır.

İşlem kaydı

Kim, ne zaman, neyi onayladı

Her onay, her müdahale, her ayar değişikliği; değiştirilemez işlem kaydında.

Rapor

Yönetime giden özet

Haftalık ve aylık özetler: ne oldu, ne yapıldı, ne bekliyor. Teknik olmayan okuyucu için sade dil.

Yedek

Yapılandırma yedeği

Ayarlar, kurallar, kimlikler ve geçmiş tek dosyada; aynı makineye ya da yeni bir kuruluma geri yüklenir.

Farkımız

Aynı sorulara başka cevaplar.

Daha fazla alarm üretilir, ayıklamak analiste kalır.
Gürültüyü CyVIDRA kendisi ayıklar; emin olamadığında bir kez sorar, bir daha sormaz.
Logda bir IP adresi görürsünüz.
IP'nin arkasındaki kişiyi görürsünüz: ad, departman, hangi bilgisayardan — ajan kurmadan.
Otomasyon ya hiç yoktur ya da kör çalışır.
Makine hazırlar, siz onaylarsınız; önce simülasyonda güven kazanırsınız.
Yapay zekâ cevap verir; nereden bildiği belli değildir.
Vidra her iddiasını bir kayda bağlar ve iç bilginizi dışarı göndermeden maskeler.
Kaynak susunca fark edilmez; kör nokta görünmez.
CyVIDRA kendi kör noktasını fark eder ve söyler.
Yeni bir ürün, yeni bir ajan, yeni bir lisans gerekir.
Mevcut antivirüsünüz, güvenlik duvarınız ve Windows'un kendi yetenekleri müdahale gücüne dönüşür.
Bağlantı koparsa log kaybolur.
Sensör çevrimdışı saklar; hat gelince mühürlü olarak teslim eder.
Her cihaz korunması gereken bir yüktür.
Her cihaz sizi erkenden uyaran bir gözcüdür.
Her iş için başka bir ekran.
Görmekten kanıta kadar tek zincir, tek panel.
Altyapı

Hafif kurulur, kendini korur.

CyVIDRA kendi güçlendirilmiş Linux tabanı üzerinde çalışır. Bir sanal makine, tek komut, birkaç dakika.

Kurulum

Tek komut

Sanal makineye kurulur; konsol menüsünden IP verilir, tarayıcıdan ilk kurulum sihirbazı tamamlanır.

Güncelleme

Tek tık, saniyelik geri dönüş

Panelden güncelleyin; internetsiz ortamda dosya yükleyin. Öncesinde yedek alınır, sorun olursa önceki sürüme saniyeler içinde dönülür.

Kendini koruma

Saldırıya kapalı tasarım

Servis yetkisiz kullanıcıyla çalışır; kendine gelen trafikte IPS, giriş denemesi engeli, uygulama sınırlandırma ve dosya bütünlüğü denetimi. Güvenlik güncellemeleri otomatik.

Kasa

Parolalar şifreli, görünmez

Bağlantı parolaları ve anahtarlar AES-256-GCM ile kasada; hangi hesabın hangi makinede ne için kullanıldığı tek bakışta. Reddedilen parola hesabınızı kilitlemeden durdurulur.

Erişim

İki faktör ve rol

Yönetici, analist ve salt okuma rolleri; iki faktörlü giriş; iç ağdaki panel için port açmadan otomatik sertifika.

Ölçek

Merkez, sensör, MSP

Tek kurulumdan şubeli yapıya: sahada sensör, merkezde tek panel; yalnız dışa doğru bağlantı. Hizmet sağlayıcılar için ayrı müşteri alanları.

Ağ kartı rolleri

Her ağ kartına bir rol verilir; güvenlik duvarı kuralları rollerden kendiliğinden üretilir. Yanlış ayar 60 saniye içinde onaylanmazsa geri alınır.

YönetimPanel ve konsol yalnız buradan.
LANİç ağ; toplama ve müdahale.
DMZİnternete çıkar, iç ağa erişemez.
WANDış dünya.
YansıtmaSwitch'in yansıttığı trafiği yalnız dinler.
BoşKullanılmıyor.

Entegrasyonlar

Windows (Agent · WEF · uzaktan)Active DirectoryMicrosoft 365FortiGatepfSense / OPNsenseSuricataVMware ESXi / vCenteriDRAC / iLOMicrosoft DefenderKasperskyESETSyslog / CEFSNMP v1 · v2c · v3SSHPowerShell / WinRMREST API (token · OAuth2 · Basic)

Sistem gereksinimleri

KurulumSanal makine (VMware, Hyper-V, Proxmox, KVM) ya da fiziksel sunucu
Başlangıç2 vCPU · 4 GB RAM · 40 GB disk (ortam büyüdükçe ölçeklenir)
VeritabanıGömülü PostgreSQL; ek lisans gerekmez
AğSyslog 514 UDP/TCP · SNMP trap 162 · panel HTTPS
DilTürkçe · English
SensörŞube başına hafif sensör; merkeze yalnız dışa doğru şifreli bağlantı
Merak edilenler

Sık sorulan sorular

Event Horizon’da kaç kural tanımlayabilirim?

İhtiyacınız kadar özel kural tanımlayabilirsiniz. Her kuralda olayları, kullanıcı veya ağ koşullarını, istisnaları ve yapılacak eylemleri senaryonuza göre birleştirebilirsiniz.

Bir kuralı etkinleştirmeden deneyebilir miyim?

Evet. Önce dene modu işlem uygulamadan kayıt üretir. Kural ekranında son 30 günde kaç kez çalışacağını sorgulama seçeneği de bulunur.

Hibrit müdahale ne demek?

Bazı kuralları otomatik, bazılarını insan onayına bağlı çalıştırmaktır. Kural bazındaki seçimler, genel çalışma modunun izin verdiği çerçevede uygulanır.

Dosya sunucusunda hangi işlemler izlenir?

Dosya ve klasör ekleme, yazma, silme, taşıma veya yeniden adlandırma ile yetki ve sahiplik değişiklikleri izlenebilir. İlgili sunucuda denetimin ve izlenecek klasörlerin yapılandırılması gerekir.

Tehdit istihbaratı için kendi kaynaklarımı kullanabilir miyim?

Evet. Hazır kaynakların yanında özel IP, ağ ve alan adı listeleri ile kurum içi istihbarat kaynakları tanımlanabilir. Dış kaynakların erişim ve kullanım koşulları sağlayıcıya bağlıdır.

Sıradaki adım

Teknik ayrıntılar bir yere kadar anlatır.
Gerisini kendi ağınızda görün.

Demo talep edin
Felsefemiz için → Manifesto